

.jpg)
Große Unternehmen haben den Weg längst eingeschlagen, aber auch immer mehr kleine und mittelständische Firmen nutzen Cloud-Angebote. Vorbehalte bestehen nach wie vor in puncto Sicherheit. Dabei wird oft ein wesentlicher Punkt vergessen: Sicherheit ist nicht nur eine Sache des Providers, es gilt vielmehr das Prinzip der Shared Responsibility, erklärt Lukas Höfer.
 Foto: Consol
Der Autor Lukas Höfer ist Cloud Solutions Architect bei Consol Software in München
Das Thema Sicherheit ist weiterhin auf Platz eins, wenn es um Kritikpunkte an der Nutzung von Public-Cloud-Angeboten geht. Dabei werden gerne Beispiele angeführt, bei denen Fotos von Prominenten, Passwörter oder sogar Kontodaten gestohlen wurden. Von einem technischen Standpunkt aus scheint es bei der Cloud-Nutzung prinzipiell riskant zu sein, mehrere virtuelle Server auf einem realen physischen Server zu betreiben. Schließlich teilt ein Unternehmen dann Ressourcen mit anderen Unternehmen, die theoretisch aus ihrer „virtualisierten Isolation“ ausbrechen und so Services unterbrechen oder Daten stehlen könnten. Und schließlich stellt sich die Frage, was mit den Daten überhaupt passiert, wenn etwa eine ausländische Regierungsbehörde diese vom Cloud-Provider einfordert.
Bei der Beantwortung dieser Fragen muss zwischen der Sicherheit der bereitgestellten Cloud-Infrastruktur selbst und der Sicherheit bei der Cloud-Nutzung unterschieden werden. Letztere bezieht sich auf diejenigen Teile, die der Nutzer selbst konfigurieren kann und auch muss. Im Cloud-Bereich spricht man von einem Shared-Responsibility-Modell, also einem Prinzip der gemeinsamen Verantwortung von Cloud-Provider und Cloud-Anwender.
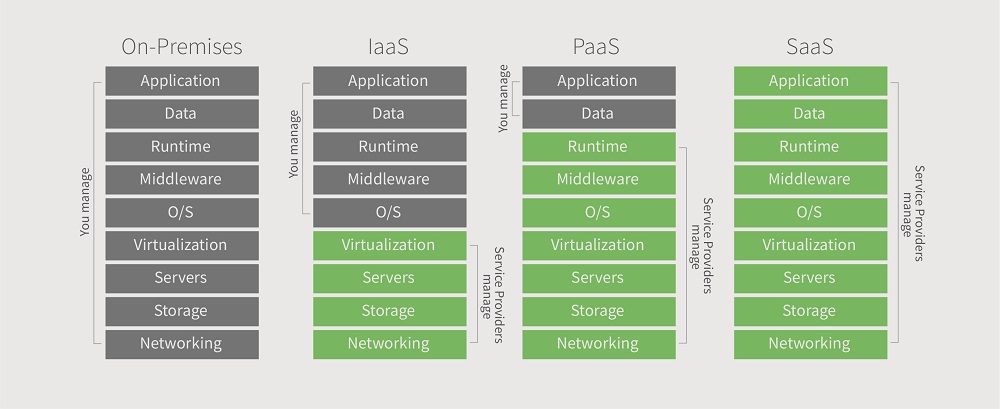 Foto: Consol
Je nach gewähltem Cloud-Modell tragen auch die Unternehmen selbst die Verantwortung für die Sicherheit ihrer Applikationen und Daten
Sicherheit der Cloud
Public-Cloud-Provider sind die wohl am häufigsten von Cyber-Attacken betroffenen Unternehmen. Allein durch ihre Größe stellen sie für Angreifer ein lukratives Ziel dar. Infolgedessen sind aber gerade die Sicherheitsmaßnahmen der großen Cloud-Provider besonders stringent. Zudem werden sie durch eine Vielzahl global agierender Unternehmen gewissermaßen zu höchsten Standards gezwungen. Diese beginnen bereits bei der physischen Sicherheit der Rechenzentren, die mit modernsten Verfahren und oft sogar mit Panzersperren ausgestattet sind. Die Möglichkeit, dass ein Einbrecher hier das Backup der Daten stiehlt, ist nahezu ausgeschlossen. Auch hinsichtlich Brandabschnitten und redundanter Infrastruktur kann eine Private kaum mit einer Public-Cloud konkurrieren. Es ist also nicht verwunderlich, dass die führenden Public-Cloud-Anbieter wesentlich mehr Sicherheitszertifizierungen besitzen als viele regionale Dienstleister.
Hinsichtlich der Frage nach potenziell möglichen Angriffen auf die Virtualisierungsschicht ist aus heutiger Sicht festzuhalten: 2018 wurden zwei Methoden bekannt, wie aus geteilten Prozessoren fremde Daten abgegriffen werden können. Hierbei können komplexe Algorithmen im Prozessor ausgenutzt werden, um theoretisch auf fremde virtuelle Server auf dem gleichen physischen Server zuzugreifen. Auf diese enorme potenzielle Bedrohung wurde relativ schnell reagiert und die Sicherheitslücken wurden bestmöglich geschlossen. Inzwischen sind weitere sehr ähnliche Methoden bekannt. Obwohl ein derartiger Angriff nicht nur in der Public-Cloud, sondern in jeder virtualisierten Umgebung auftreten kann, sind keine Fälle bekannt geworden, in denen diese Lücke tatsächlich ausgenutzt werden konnte. Wer trotzdem eine zusätzliche Absicherung anstrebt, kann auch in der Public-Cloud dedizierte Hosts anmieten. Hierbei ist vom Cloud-Provider garantiert, dass nur Server eines einzigen Anwenders auf den physischen Servern laufen. Angriffe über eine Virtualisierungsschicht sind damit ausgeschlossen.
Wichtig ist auch, dass Regierungsbehörden nicht problemlos auf die Daten von Nutzern und Unternehmen aus der Public-Cloud zugreifen können und dürfen. Für amerikanische Unternehmen gilt hier der sogenannte Cloud Act. In ihm ist klar festgelegt, dass nur im Rahmen der Strafverfolgung und auch nur gerichtlich abgesicherte Daten von Cloud-Providern an die Regierung übergeben werden müssen und das auch nur dann, wenn es nicht den regional gültigen Gesetzen widerspricht, also zum Beispiel den deutschen. Wer seine Daten trotzdem zusätzlich schützen möchte, kann Verschlüsselungsmaßnahmen ergreifen und die Daten damit selbst nach einer Herausgabe oder einem Diebstahl für Dritte unbrauchbar machen. An dieser Stelle kommt dann der Punkt Sicherheit bei der Cloud-Nutzung ins Spiel.
Bei den bekannten Sicherheitsvorfällen, bei denen Fotos, Passwörter oder Kontodaten gestohlen wurden, handelt es sich um leicht durchzuführende Hacking-Angriffe. Leicht deshalb, weil die einfachste Schwachstelle im System genutzt wurde, die Sorglosigkeit des Nutzers. In allen bisher aufgetretenen Fällen konnten relativ einfach Passwörter erraten oder anderweitig entwendet werden. Der Fehler liegt hier ganz klar bei den Nutzern selbst und nicht beim Cloud-Provider. Die Gefahrenabwehr ist hier also Aufgabe der Cloud-Anwender.
Ihr Verantwortungsbereich umfasst unter anderem folgendes: die Einhaltung von Passwort-Best-Practices, die Identitäts- und Zugriffsverwaltung, die korrekte Verwaltung der Plattform und selbstverständlich die Sicherheit der selbst entwickelten Applikationen. Auch die Verschlüsselung der Daten in Bewegung (Data in Motion) oder am Speicherort (Data at Rest) muss vom Anwender durchgeführt werden.
Zu beachten ist auch, dass die Zertifizierungen der Cloud-Provider nur bis an die Grenze ihrer eigenen Verantwortung reichen. Will ein Unternehmen beispielsweise Platform-as-a-Service nutzen und DSGVO-konform sein, muss es sich selbstständig um die Speicherorte und die Speicherdauer der Daten kümmern. Allerdings bieten die führenden Provider Consulting, exzellente Tools und Informationsmaterialien an, um dem Nutzer die Konfiguration und kontinuierliche Gewährleistung der Sicherheit und Compliance deutlich zu erleichtern.
Exemplarisch zeigt sich die Aufgabenteilung zwischen Cloud-Anbieter und -Nutzer beim Anwendungsfall Infrastructure-as-a-Service (IaaS). Dem Provider obliegt die Sicherung von Server, Storage, Netzwerk und Virtualisierung. Und in den Verantwortungsbereich des Anwenders fallen die restlichen IaaS-Schichten wie Betriebssystem, Middleware, Runtime, Applikationen und Daten.
Um die Sicherheit in der Cloud zu gewährleisten, benötigt gerade ein kleines oder mittleres Unternehmen in komplexen Projekten in der Regel eine Unterstützung durch Experten. Doch wer klein anfängt und iterativ vorgeht, kann die wichtigsten Kniffe auch schnell selbst lernen, vor allem, weil in der Cloud viele Komponenten aus dem klassischen IT-Betrieb anzutreffen sind, etwa Netzwerke, Firewalls oder Speicher. Allerdings muss ein Unternehmen berücksichtigen, dass eine Public-Cloud global verfügbar ist, also auch die potenzielle Angriffsfläche größer ist. Es ist also nicht mehr damit getan, wie früher ein Netzwerk nach außen abzuschotten, vielmehr muss der Sicherheitsfokus nun auf die Nutzer und deren Berechtigungen gelegt werden.
Unternehmen sollten als Basis-Schutzmaßnahme für alle Cloud-Modelle eine Mehr-Faktor-Authentifizierung verwenden, die zum Beispiel aus einem starken Passwort und zum Beispiel einem mobilen Gerät besteht, über das eine zweite Identifikation erfolgt. Eine Mehr-Faktor-Authentifizierung erhöht die Sicherheit beträchtlich.
Darüber hinaus sollte ein Unternehmen ein Least-Privilege-Konzept umsetzen, das heißt, es sollte Mitarbeitern nur Zugriffsrechte erteilen, die sie für ihre Tätigkeit auch tatsächlich benötigen. Wird ein Account trotz aller Vorsichtsmaßnahmen kompromittiert, erhält ein Cyber-Krimineller dadurch nur Zugriff auf einen kleinen, klar umgrenzten Bereich der Unternehmens-IT.
Insgesamt gibt es zwischen Cloud-Security und „normaler“ IT-Security keine grundlegenden Unterschiede, mit einer Ausnahme: es gilt das Shared-Responsibility-Prinzip. Der Cloud-Provider ist zwar für die Sicherheit verantwortlich, aber nur für die Serviceschichten, die er seinen Kunden anbietet. Für die restlichen Schichten trägt der Kunde die Verantwortung. Erkennen Unternehmen die Notwendigkeiten, die aus dem Prinzip der Shared Responsibility resultieren, ist ein entscheidender Schritt zu einer hohen Public-Cloud-Security getan.