Alle 14 Tage aktuelle News aus der IT-Szene   >   
Ungenehmigte KI-Tools werden für Unternehmen zum Thema 09. 09. 2026
KI-Assistenten gehören für einen Teil der österreichischen Beschäftigten bereits zum Arbeitsalltag. Dabei werden jedoch nicht immer die vom Unternehmen freigegebenen Anwendungen verwendet. Eine aktuelle Erhebung untersucht, wie verbreitet diese Nutzung ist und wie Arbeitgeber damit umgehen.
EUDI-Wallet soll digitale Identität EU-weit nutzbar machen 08. 09. 2026
Ab Jänner 2027 sollen erste EU-Mitgliedstaaten eine Europäische Digitale Identitäts-Wallet bereitstellen. Die EUDI-Wallet soll digitale Identitäten grenzüberschreitend für öffentliche und private Services nutzbar machen. A-Trust bringt als qualifizierter Vertrauensdiensteanbieter seine Erfahrung mit Identitäts- und Signaturlösungen in die Entwicklung ein.
Atos und Schwarz Digits kooperieren bei souveränen Cloud-Lösungen 07. 09. 2026
Atos und Schwarz Digits haben eine strategische Partnerschaft für souveräne Cloud- und Plattformlösungen vereinbart. Atos übernimmt dabei die Rolle des Systemintegrators und Reselling-Partners für die Cloud-Plattform STACKIT. Ein weiterer Bestandteil ist die Integration von STACKIT in den Atos CloudPlatform Orchestrator.
OpenAI bringt GPT-6 Astra für professionelle Arbeitsabläufe 04. 09. 2026
OpenAI führt mit GPT-6 Astra eine neue Modellgeneration ein, die vor allem bei Computer- und Browsernutzung, Softwareentwicklung, Cybersicherheit, Wissenschaft und professioneller Wissensarbeit Fortschritte bringen soll. Das Modell startet zunächst für eine begrenzte Zahl von Organisationen und soll in den kommenden Tagen breiter verfügbar werden.
Xander Groenewegen übernimmt IPSG-Leitung bei Canon Central & East 01. 09. 2026
Canon hat Xander Groenewegen zum Senior Director of Integrated Printing & Services Group (IPSG) für die Central & East Region (CCE) ernannt. Von Wien aus verantwortet der Manager künftig das Geschäft mit Druck-, Dokumenten- und Informationsmanagementlösungen in insgesamt 26 Ländern.
Nexspace startet Ausbau seines Grazer Rechenzentrums 26. 08. 2026
Nexspace Data Centers hat den offiziellen Baustart für die Erweiterung seines Rechenzentrums in Graz vollzogen. Der viergeschossige Neubau umfasst rund 3.000 Quadratmeter Gesamtfläche und soll zusätzliche Kapazitäten unter anderem für rechenintensive KI-Anwendungen schaffen. Für Kunden soll die Erweiterung ab September 2027 zur Verfügung stehen.
Salesforce macht KI-Coding in Slack zur Teamarbeit 26. 08. 2026
Mit Slack Code will Salesforce die Arbeit mit Coding-Agenten aus der individuellen Entwicklungsumgebung ins Team holen. Eigene Code-Kanäle bündeln Diskussionen, Aktionspläne, Code-Änderungen und Live-Vorschauen. Unterstützt werden unter anderem Claude Code, Devin, GitHub Copilot und ChatGPT.
Manuel Moser übernimmt Data & AI bei Tieto 24. 08. 2026
Manuel Moser übernimmt die Leitung der Consulting Unit „Data & AI“ von Tieto in der Region Central Europe. Der 36-Jährige kommt von CANCOM Austria und verantwortet in seiner neuen Position die Schwerpunkte Data, Artificial Intelligence und Cloud.
SEPPmail übernimmt CyberPilot und baut Security-Portfolio aus 19. 08. 2026
SEPPmail baut sein Geschäft mit CyberPilot aus und verfolgt damit größere Pläne im europäischen E-Mail-Security-Markt. Neben der Erweiterung des Portfolios spielt dabei auch der Channel eine zentrale Rolle.
Wenn Unternehmenswissen schneller auffindbar wird 18. 08. 2026
20 Fachabteilungen, 500 aktive Nutzer*innen und zahlreiche Ideen aus der Belegschaft: WienIT zeigt, wie künstliche Intelligenz bei den Wiener Stadtwerken vom Experiment zum praktischen Arbeitswerkzeug wird. Im Mittelpunkt stehen dabei sicherer Zugang zu Wissen, digitale Souveränität und Anwendungen, die im Arbeitsalltag tatsächlich Mehrwert schaffen.
Lenovo ernennt Michael Rehberger zum Channel Manager Austria 17. 08. 2026
Lenovo stellt sein Channel-Geschäft in Österreich unter eine neue Leitung. Michael Rehberger hat die Position des Channel Manager Austria übernommen. Der frühere Microsoft- und HP-Manager soll sich auf den Ausbau des Partnergeschäfts und die Stärkung des lokalen Ökosystems konzentrieren.
Zahl aktivierter KI-Agenten hat sich nahezu verdreifacht 14. 08. 2026
Agentische KI gewinnt in Unternehmen deutlich an Bedeutung und übernimmt zunehmend operative Aufgaben. Besonders im Kundenservice und im Einzelhandel wächst der Einsatz – gleichzeitig werden die Systeme schneller erstellt und mit zusätzlichen Fähigkeiten ausgestattet.
NetApp übernimmt JetStream Software 11. 08. 2026
NetApp hat die Übernahme von JetStream Software bekanntgegeben. Mit der Technologie des auf Disaster Recovery und Migration von VMware-Umgebungen spezialisierten Anbieters will NetApp seine Funktionen für Wiederherstellung und Workload-Mobilität ausbauen.
HOFER übergibt digitalen Vertriebskanal an IBM iX 10. 08. 2026
Von der technischen Plattform bis zum Tagesgeschäft: IBM iX übernimmt weitreichende Aufgaben für das Non-Food-Onlinegeschäft des österreichischen Discounters. Das Betriebsmodell umfasst auch Performance Marketing, Reporting und First-Level-Kundenservice.
Vertrauen wird zur Zielscheibe von Cyberkriminellen 07. 08. 2026
Nicht jede Cyberattacke beginnt mit einer technischen Schwachstelle. Eine aktuelle Analyse zeigt, dass organisierte Tätergruppen zunehmend versuchen, Mitarbeitende gezielt für ihre Angriffe zu gewinnen und privilegierte Unternehmenszugänge als Handelsware zu nutzen.
KI verändert den Einstieg in die Customer Journey 06. 08. 2026
Die Produktsuche verlagert sich zunehmend von klassischen Suchmaschinen und Händler-Websites hin zu KI-gestützten Assistenten. Damit ändern sich auch die Anforderungen an Produktinformationen und die digitale Sichtbarkeit von Angeboten im Onlinehandel.
Arctic Wolf bündelt Sicherheitslösungen und Garantieleistungen in neuem Angebot 04. 08. 2026
Arctic Wolf hat mit „Cyber Resilience“ ein neues Angebot vorgestellt, das Security Operations, Exposure Management, Endpunktschutz und Incident Response kombiniert. Ergänzt wird das Paket durch Garantieleistungen von bis zu drei Millionen US-Dollar für berechtigte Kunden sowie Funktionen, die Unternehmen bei der Vorbereitung auf Cybervorfälle und der schnelleren Wiederherstellung unterstützen sollen.
Bitzero baut seine Kompetenzen im Bereich Technik und Lieferketten durch Zusammenarbeit mit Vertiv aus 04. 08. 2026
Bitzero Holdings baut sein Partnernetzwerk für den Ausbau moderner KI- und HPC-Rechenzentren weiter aus. Mit Vertiv gewinnt das Unternehmen einen weltweit etablierten Spezialisten für kritische Stromversorgung, Wärmemanagement und digitale Infrastruktur hinzu. Die Zusammenarbeit soll die Umsetzung leistungsfähiger, skalierbarer und nachhaltiger Rechenzentrumsprojekte beschleunigen.
weiter
Tresorit

Katastrophe ohne Plan

Gastbeitrag: Warum IT-Security-Eskalationsmanagement in jeden Notfallplan gehört, erklärt Arno van Züren
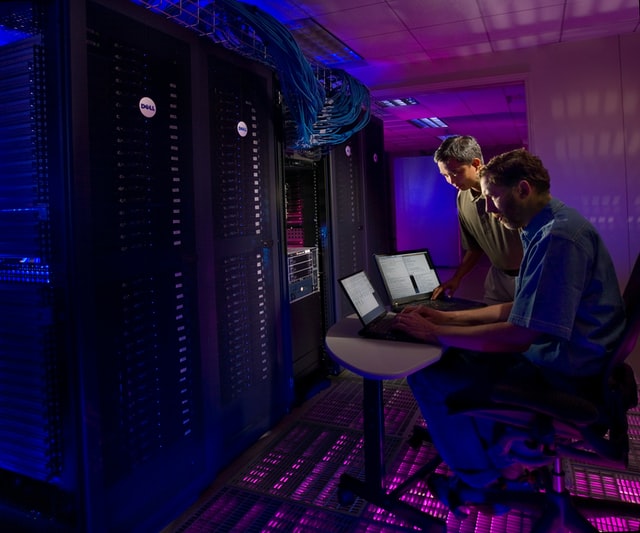
Foto: Science in HD/Unsplash Vorbereitung und Prävention sind die Eckpfeiler jeder guten Verteidigung Unternehmen verfügen heute über Notfallpläne für fast alle erdenklichen Situationen – von Pandemieplänen über Konzepte für Brände und Stromausfälle bis hin zu Notfallregelungen beim Ausfallen der Geschäftsleitung. Überraschenderweise gilt dies jedoch häufig nicht für IT-Sicherheits-Katastrophen wie Hacks und Datenschutzverletzungen. Dabei ist es elementar, dass Unternehmen eine Strategie haben, um ihre Daten und Systeme im schlimmsten Fall zu schützen. Das IT-Security-Eskalationsmanagement muss ein integraler Bestandteil jeder Notfallplanung sein.

Vorfälle wie der Colonial Pipeline Hack in den USA, bei dem die Hacker ein Lösegeld von umgerechnet 3,6 Millionen Euro erbeuten konnten, oder der Angriff auf den Payment Service Provider Visma Esscom zeigen, wie viel Schaden es anrichten kann, wenn Unternehmen unvorbereitet von außen angegriffen werden. Doch wie bereitet man sich darauf vor? Und was sollten Organisationen tun, wenn sie Opfer von Cyberkriminalität werden?

Vorbereitet sein und Mitarbeiter schulen

Der Schlüssel heißt Prävention. Daten sollten von Anfang an ausschließlich verschlüsselt aufbewahrt werden, damit Hacker es so schwer wie möglich haben, an das wertvolle Gut heranzukommen – schaffen Sie also zusätzliche digitale Türen und Schlösser, wo Sie nur können. Allerdings helfen die besten Codes wenig, wenn es am Ende Mitarbeiter sind, die Zugänge unbewusst freigeben: Immer mehr Kriminelle locken Menschen mit geschicktem Social-Engineering in gut getarnte Fallen, um an Zugänge, Datensätze und Passwörter zu kommen. Vorbereitet zu sein bedeutet also auch, Mitarbeiter für alle gängigen Bedrohungen zu sensibilisieren.

Aufrechterhaltung von Kernprozessen und schnelles Handeln

Angenommen, der schlimmste Fall ist eingetreten, was tun Sie jetzt? Der erste Schritt ist immer die interne Eskalation an das Computer Emergency Response Team (CERT) des Unternehmens. Zumindest die meisten großen Unternehmen verfügen bereits über ein solches Reaktionsteam – und das ist in den meisten Fällen bares Geld wert.

 Es setzt jedoch voraus, dass Unternehmen bereits über die erforderlichen Standardarbeitsanweisungen (SOPs) und Richtlinien für die Reaktion auf IT-Sicherheitsvorfälle verfügen und jeder Mitarbeiter sich seiner bzw. ihrer Verantwortung bewusst ist – es muss absolut klar sein, wer im Notfall was zu tun hat.  Und egal, was passiert: Handeln Sie schnell. Die Zeit, die verloren geht, ist die Zeit, die Hacker haben, um weitere Teile der Systeme zu kompromittieren.

Rechtliche Verpflichtungen, wenn Daten im Sinne der DSGVO betroffen sind

Laut Europäischer Kommission müssen Unternehmen die zuständigen Behörden innerhalb von drei Tagen nach Bekanntwerden eines IT-Sicherheitsvorfalls informieren, wenn eine Verletzung des Schutzes personenbezogener Daten vorliegt oder die Daten, für die Ihr Unternehmen/Ihre Organisation verantwortlich ist, von einem sicherheitsrelevanten Ereignis betroffen sind, das zu einer Verletzung der Vertraulichkeit, Verfügbarkeit oder Integrität führt.  Darüber hinaus sollten auch die betroffenen Personen über die Verletzung informiert werden, insbesondere wenn die Datenverletzung ein hohes Risiko für sie darstellt. Für eine Rechtsberatung zu diesem Thema sollte immer einen Anwalt oder eine Anwältin konsultiert werden.

Digitale Beweismittel sichern

Die Sicherung digitaler Beweise – im Gegensatz zu physischen Beweisen wie Fingerabdrücken – bringt einige spezielle Probleme mit sich. Das größte: Digitale Beweise könne bei der ersten Reaktion auf einen Vorfall schnell zerstört werden, so dass alle Spuren verloren gehen. Kommt es soweit, dass die Täter identifiziert sind und der Fall vor Gericht verhandelt wird, gelten hohe Standards für die Zulässigkeit von Beweisen im Verfahren. Ein digitales Forensik-Team muss daher extrem vorsichtig, aufmerksam und mit einem hohen Qualitätsanspruch arbeiten.

 Zusammenfassend lässt sich sagen, dass Vorbereitung und Prävention die Eckpfeiler jeder guten Verteidigung gegen Hacker oder Datenschutzverletzungen sind. Die vollständig verschlüsselte Speicherung aller Daten unter Zuhilfenahme konsequenter Ende-zu-Ende-Verschlüsselungen (E2EE) bietet Unternehmen ein Maximum an Sicherheit, da moderne Verschlüsselungsmethoden es Hackern äußerst schwierig – wenn nicht sogar nahezu unmöglich – machen, Dateien zu knacken und zu lesen. Die Werkzeuge zum Schutz Ihres Unternehmens sind also da. Firmen müssen sie nur noch einsetzen.

Der Autor Arno van Züren ist Chief Sales Officer bei Tresorit.
it&t business medien eU
Tel.: +43/1/369 80 67-0
office@ittbusiness.at