Alle 14 Tage aktuelle News aus der IT-Szene   >   
SAP-Vorstand Thomas Saueressig wird neuer IONOS-Chef 17. 11. 2026
Bei der IONOS Group steht ein Wechsel an der Unternehmensspitze bevor. Thomas Saueressig übernimmt mit Wirkung zum 1. April 2027 den Vorstandsvorsitz der IONOS Group SE. Der bisherige CEO Achim Weiß legt sein Amt zum 31. März 2027 nieder. Saueressig ist seit 2019 Mitglied des Vorstands der SAP SE und wechselt von dort zu IONOS.
Barracuda erweitert Distribution in Deutschland und Österreich um ADN 13. 11. 2026
Barracuda Networks erweitert sein Distributionsnetzwerk in Deutschland und Österreich. Der Anbieter von Cyber-Resilienz-Plattformen hat im Oktober 2026 eine Distributionsvereinbarung mit der Advanced Digital Network Distribution GmbH (ADN) geschlossen. Der IT-Distributor betreut mehr als 7.000 Fachhändler, Systemhäuser und Managed Service Provider (MSP) im DACH-Raum.
AWS testet Sovereign Cloud ohne Infrastruktur außerhalb der EU 11. 11. 2026
Amazon Web Services (AWS) hat die AWS European Sovereign Cloud in einer mehrstündigen Übung ohne Abhängigkeit von Infrastruktur außerhalb der Europäischen Union betrieben. Dafür wurden zwei im Normalbetrieb genutzte globale Systeme abgeschaltet. Workloads und Kundenzugriffe liefen während des Tests weiter.
Bosch Innovationspreis startet in die 20. Runde 09. 11. 2026
Der Bosch Innovationspreis geht 2027 in seine 20. Ausgabe. Bis 8. Januar können HTL-Schüler ihre Diplomarbeiten für den Wettbewerb einreichen. Gesucht werden technische Lösungen in drei Kategorien. Zum Jubiläum erhalten die Siegerteams jeweils 2.000 Euro Preisgeld. Die Preisverleihung findet am 8. Juni 2027 in Wien statt.
A1 integriert World Direct und Invenium Data Insights 06. 11. 2026
A1 integriert die bisherigen Tochterunternehmen World Direct und Invenium Data Insights in das Unternehmen. Damit sollen Kompetenzen gebündelt und digitale Dienstleistungen in Bereichen wie Cloud, Security, künstliche Intelligenz und datenbasierte Lösungen schneller über mehrere Märkte hinweg bereitgestellt werden. Marken, Teams und Standorte beider Unternehmen bleiben bestehen, sämtliche Mitarbeiterinnen und Mitarbeiter werden übernommen.
Tenable erreicht 24,6 Prozent Marktanteil bei Exposure Management 04. 11. 2026
Tenable hat im „IDC Worldwide Device Vulnerability and Exposure Management Market Shares Report“ erneut den ersten Platz erreicht. Laut den in der Pressemeldung genannten Ergebnissen kommt das Unternehmen auf einen Anteil von 24,6 Prozent am weltweiten Markt für Device Vulnerability and Exposure Management. Es ist das achte Jahr in Folge, in dem Tenable den ersten Platz belegt.
Bull und Schwarz Digits planen souveräne KI-Infrastruktur für Europa 03. 11. 2026
Bull und Schwarz Digits wollen gemeinsam ein europäisches Ökosystem für KI- und Cloud-Infrastruktur aufbauen. Die beiden Unternehmen haben dazu eine Absichtserklärung unterzeichnet. Geplant ist eine Infrastruktur, die von Servern über Softwareplattformen bis zu integrierten Systemlösungen reicht. Sensible Daten, Infrastruktur und Betriebsabläufe sollen dabei unter europäischer Gerichtsbarkeit und Kontrolle bleiben.
Vertiv schließt Übernahme der UtilityInnovation Group ab 03. 11. 2026
Vertiv hat die Übernahme der Utility Innovation Holdings, die unter dem Namen UtilityInnovation Group (UIG) firmiert, abgeschlossen. Der Kaufpreis beträgt rund 1,45 Milliarden US-Dollar in bar. Mit der Transaktion erweitert Vertiv sein Angebot für Rechenzentren um Microgrid-Lösungen und Stromversorgungsarchitekturen hinter dem Zähler. Im Fokus stehen insbesondere Rechenzentren, deren Ausbau durch begrenzte Stromressourcen eingeschränkt wird.
Vertiv schließt Übernahme von King Environmental Services ab 29. 10. 2026
Vertiv hat die Übernahme von King Environmental Services (KES) abgeschlossen. Mit dem Zukauf erweitert der Anbieter kritischer digitaler Infrastrukturen seine Kompetenzen für Fluidmanagement, Inbetriebnahme und Lasttests bei flüssigkeitsgekühlten Rechenzentren auf Europa, den Nahen Osten und Afrika. Die finanziellen Konditionen wurden nicht bekannt gegeben.
Salesforce bringt KI und Unternehmensdaten zu Frontline-Teams 27. 10. 2026
Salesforce erweitert Slack um ein Angebot für Beschäftigte ohne klassischen Schreibtischarbeitsplatz. Slack Frontline soll Mitarbeiter:innen etwa im Einzelhandel, Gesundheitswesen, Außendienst, Gastgewerbe und in der Fertigung mobilen Zugriff auf Salesforce-Daten, KI-Agenten und Workflows ermöglichen. Das Angebot ist ab sofort als Add-on für Unternehmen mit Slack Enterprise+ erhältlich.
Fujitsu und Schwarz Digits bündeln Cloud- und Infrastrukturkompetenzen 22. 10. 2026
Fujitsu, Fsas Technologies und Schwarz Digits gehen eine strategische Partnerschaft ein. Die Unternehmen wollen ihre Kompetenzen bei souveräner Cloud, Computing und IT-Infrastruktur zusammenführen und damit eine gemeinsame Grundlage für künftige KI- und Infrastruktur-Anforderungen in Europa schaffen. STACKIT wird dabei als Cloud-Komponente in den gemeinsamen Ansatz eingebunden.
Vom KI-Prototyp aufs Feld 20. 10. 2026
Künstliche Intelligenz soll in der Landwirtschaft unter anderem autonome Systeme, intelligente Bildverarbeitung und datenbasierte Entscheidungen ermöglichen. Damit daraus praxistaugliche Produkte entstehen, vernetzen AgrifoodTEF, EDIH AI5innovation und die AI Factory Austria AI:AT ihre Angebote. Unternehmen sollen dadurch von der Entwicklung erster Anwendungsfälle bis zur Erprobung unter realen Bedingungen auf passende Expertise und Infrastruktur zugreifen können.
Vertiv zeigt Wege vom KI-Pilotprojekt in den Produktivbetrieb 19. 10. 2026
Vertiv hat gemeinsam mit STL Partners einen Leitfaden für die Infrastrukturplanung von Enterprise AI entwickelt. Im Mittelpunkt steht die Frage, wo unterschiedliche KI-Workloads betrieben werden sollten und ob bestehende Standorte dafür geeignet sind. Sechs Workload-Archetypen und vier Infrastrukturmodelle sollen Unternehmen bei der Planung des produktiven KI-Einsatzes unterstützen.
NEURA Robotics stellt multimodales KI-Modell Neuron AI vor 14. 10. 2026
NEURA Robotics hat mit Neuron AI ein multimodales Foundation Model für Physical AI vorgestellt. Das in Metzingen entwickelte Modell verbindet 3D-Sehen, Tastsinn, Hören, Eigenzustand und Sprache mit einem Gedächtnis. Damit sollen Roboter Informationen aus unterschiedlichen Sinnesquellen zusammenführen und in physische Handlungen umsetzen können.
98 Zero-Day-Schwachstellen bei Pwn2Own entdeckt 14. 10. 2026
Beim dreitägigen Hacking-Wettbewerb Pwn2Own Ireland haben Sicherheitsforscher 98 bislang unbekannte Schwachstellen aufgedeckt. Die TrendAI Zero Day Initiative vergab dafür Preisgelder von insgesamt 1,262 Millionen US-Dollar. Untersucht wurden unter anderem Smartphones, Smart-Home- und Wellness-Geräte, Drucker sowie KI-Infrastruktur und KI-Coding-Agenten.
Vertiv kündigt Übernahme von King Environmental Services an 13. 10. 2026
Vertiv hat eine Vereinbarung zur Übernahme von King Environmental Services (KES) geschlossen. Das Unternehmen mit Sitz nahe Dublin ist auf Flüssigkeitsmanagement, Inbetriebnahme und Lasttests für hochdichte, flüssigkeitsgekühlte Rechenzentren spezialisiert. Mit der Transaktion will Vertiv seine Kompetenzen für Wärme- und Flüssigkeitsmanagement in Europa, dem Nahen Osten und Afrika ausbauen.
KI-Systeme in wenigen Minuten anbinden 12. 10. 2026
Ingram Micro Österreich stellt mit MCP eine neue Integrationslösung für die Xvantage Plattform vor. Sie bietet IT-Resellern sowie E-Commerce-Unternehmen die Möglichkeit, ihre KI-Agenten und Large Language Models (LLMs) schnell und effizient mit Ingram Micro zu verbinden und Produkt-, Preis- oder Bestelldaten direkt über natürliche Sprache abzufragen. Die Nutzung ist für Ingram Micro Kunden kostenlos.
Microsoft stellt nächste Windows-Generation für KI-Agenten vor 09. 10. 2026
Microsoft richtet Windows stärker auf hybride KI und agentenbasierte Anwendungen aus. Lokale KI-Modelle und Cloud-Dienste sollen künftig abhängig von der jeweiligen Aufgabe zusammenspielen. Gleichzeitig führt Microsoft mit Execution Containers neue Sicherheitsfunktionen für KI-Agenten ein und kündigt neue Hardware für KI-Workloads an. Dazu gehört der Surface Laptop Ultra mit NVIDIA RTX Spark.
weiter
Veeam

Sichere Zukunft für Kubernetes

Gastbeitrag: Die Kernprinzipien der IT-Sicherheit – wie die Risikominderung durch moderne Datensicherung – erfüllen auch beim Einsatz von Containern nach wie vor ihren Zweck. Betriebs- und Infrastrukturverantwortliche sollten jedoch auch über den Tellerrand schauen, rät Michael Cade.
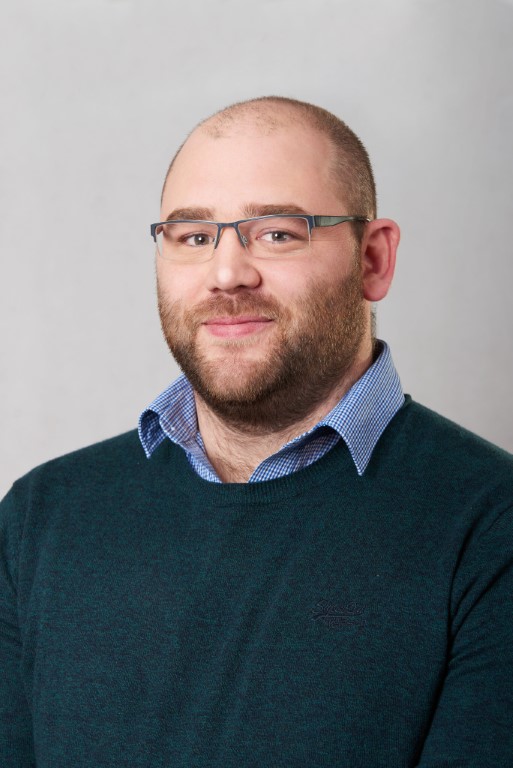
Foto: Veeam Der Autor Michael Cade ist Senior Global Technologist bei Veeam Da Unternehmen bei der Entwicklung und Skalierung von Anwendungen zunehmend einen Cloud-nativen Ansatz verfolgen, spielen Container und Kubernetes eine entscheidende Rolle bei der Verwaltung und der Bereitstellung von Arbeitslasten in Multi-Cloud-Umgebungen. Im gleichen Zug damit wächst jedoch die Komplexität.

Eine kürzlich durchgeführte Umfrage unter DevOps-Fachleuten ergab, dass 94 Prozent der Befragten im vergangenen Jahr mindestens einen Kubernetes-Sicherheitsvorfall erlebt haben und 59 Prozent die Sicherheit als ihre größte Sorge bei der Verwendung von Kubernetes und Containern betrachten. Während sich immer mehr DevOps-Teams also Kubernetes zuwenden, um mit den Skalierungsanforderungen ihrer Organisation noch Schritt halten zu können, dürfen Grundprinzipien des sicheren Betriebes, wie IT-Absicherung und Datenschutz, nicht außer Acht gelassen werden.

Einsatz von Kubernetes

Entwickler müssen immer größere und skalierbarere Anwendungen in immer dynamischeren IT-Umgebungen schaffen. Für die Belegschaft, welche die Betriebs- oder Infrastruktur verantworten, kann es daher wie eine Vollzeitbeschäftigung erscheinen, mit den sich ändernden Entwicklungspraktiken Schritt zu halten. Kubernetes ist nur die jüngste Herausforderung der Container-Idee, aber das Ziel bleibt dasselbe: Wie kann man das Risiko reduzieren, Kosten minimieren und ein insgesamt besseres Geschäftsergebnis erzielen?

Will man die Situation bildhafter darstellen, bietet sich folgendes an: Entwickler sind die Pioniere – sie erforschen Neuland und bauen etwas auf, was es vorher nicht gab. Die Betriebs- und Infrastruktur-Teams hingegen sind die Siedler – sie kommen in einer zweiten Welle, um neue Entwicklungen zu konsolidieren und sicherzustellen, dass diese langfristig überleben. Genau das ist bei Kubernetes der Fall. Wenn Kubernetes die Virtualisierungs- oder Adoptionsphase erreicht hat, liegt die Verantwortung für das tatsächliche Geschäftsergebnis in der Regel bei den Betriebskräften. Aber es ist sehr viel verlangt, von diesen zu erwarten, dass sie die Feinheiten von Kubernetes und Containern verstehen. Denn auch bei neuen Technologien müssen grundlegende Prinzipien eingehalten werden - Sicherheit, Backup und Wiederherstellung sind nach wie vor erforderlich. Daher sind es die einzigartigen technischen Anforderungen, die eine Herausforderung darstellen. 

Sicherheit unter Kubernetes und Zero-Trust

Da viele Unternehmen mittlerweile die Cloud als ihre neue IT-Heimat betrachten, ergeben sich viele der Sicherheitsherausforderungen für Kubernetes aus der verteilten Natur der Cloud-Architektur. Unterschiedliche Arbeitslasten können an verschiedenen Standorten ausgeführt werden, einschließlich des Konzepts mehrerer Clouds sowie externer und lokaler Server. Dies vergrößert nicht nur die Angriffsfläche, sondern kann auch zu Problemen bezüglich der Sichtbarkeit von Datenströmen führen. Das macht die Überwachung von Containern und die Erkennung von Sicherheitslücken schwieriger.

Kubernetes ist zwar so konzipiert, dass es sicher ist und nur auf Anfragen antwortet, die es authentifizieren und autorisieren kann. Es bietet Entwicklern jedoch auch maßgeschneiderte Konfigurationsoptionen, was bedeutet, dass es nur so sicher ist wie die von den Entwicklern konfigurierten RBAC-Richtlinien gut geschrieben wurden (Role-based Access Control). Kubernetes verwendet auch ein so genanntes Flaches Netzwerk, was es Gruppen von Containern (oder Pods) ermöglicht, standardmäßig mit anderen Containern zu kommunizieren. Dies wirft Sicherheitsbedenken auf, da Angreifer, die einen Pod kompromittieren, theoretisch auf andere Ressourcen im selben Cluster zugreifen können.

Trotz dieser Komplexität ist die Lösung zur Minderung dieses Risiko recht einfach – Zero Trust als Strategie. Bei einer so großen Angriffsfläche, einem relativ offenen Netzwerk und Arbeitslasten, die sich über verschiedene Umgebungen erstrecken, ist eine Zero-Trust-Architektur – eine Architektur, die niemals vertraut und immer verifiziert – beim Aufbau von Kubernetes entscheidend.

Das Prinzip der Zero-Trust-Architektur besteht darin, den Schwerpunkt der Sicherheit vom Rand einer Anwendung weg zu verlagern und gleichzeitig diese Prinzipien überall anzuwenden. Alle internen Anfragen werden als verdächtig eingestuft, und die Authentifizierung ist von oben nach unten erforderlich. Diese Strategie trägt zur Gefahrenminderung bei, da sie davon ausgeht, dass im Netzwerk jederzeit Bedrohungen vorhanden sind und daher ständig strenge Sicherheitsverfahren für jeden Benutzer, jedes Gerät und jede Verbindung notwendig sind. Für die flüssige und dezentralisierte Architektur von Kubernetes ist dies unumgänglich. 

Datensicherung und -wiederherstellung 

Ein weiteres Grundprinzip, das zum Schutz von Kubernetes-Anwendungen erforderlich ist, betrifft die Sicherung und Wiederherstellung von Daten. Dies ist ein bekanntes Konzept, aber bei der Sicherung von Kubernetes und Containern gibt es viele einzigartige Überlegungen bezüglich Backup. Diese unterschiedlichen Anforderungen an die Datensicherung sind darauf zurückzuführen, dass sich Kubernetes grundlegend von anderen Architekturen unterscheidet, da es zum Beispiel keine Zuordnung von Anwendungen zu Servern oder virtuellen Maschinen gibt.

Kubernetes-Backup-Systeme müssen außerdem anwendungsorientiert und nicht auf die Infrastruktur ausgerichtet sein. Dies ist auf die DevOps-Philosophie und die Shift-Left-Prinzipien zurückzuführen, die im Wesentlichen bedeuten, dass der Entwickler mehr Kontrolle über die Infrastruktur und die Bereitstellungen hat. Weitere einzigartige Anforderungen für Kubernetes-Backups sind die Skalierung der Anwendung, Schutzlücken und die Integration des Ökosystems.

Aus diesem Grund ist außerdem bei der Wiederherstellung von Kubernetes-Umgebungen ein detaillierter Ausführungsplan erforderlich, der Cluster-Abhängigkeiten identifiziert und Anwendungen aktualisiert, um neue Speicherkomponenten zu berücksichtigen. Wichtig ist es auch, den Plan in relevante Kubernetes-Anwendungsprogrammierschnittstellen (APIs) zu übersetzen. Obwohl somit für die Datensicherung eine maßgeschneiderte, native Kubernetes-Lösung erforderlich ist, sind solche Wiederherstellungsprozesse für die langfristige Sicherheit des Unternehmens entscheidend. Effiziente Wiederherstellung und Disaster Recovery sind nicht verhandelbar, da Ausfälle schätzungsweise 1.459 Euro pro Minute kosten.

Darüber hinaus ist die Datensicherung aber auch für Test- und Entwicklungszwecke sowie für die Mobilität von Anwendungen von großem Wert. Die Anwendungsmobilität bezieht sich auf die Fähigkeit, eine Anwendung in eine andere Umgebung zu migrieren – über lokale Standorte, Clouds, Cluster oder Kubernetes-Verteilungen hinweg. Dies wird immer wichtiger, da IT-Umgebungen immer komplexer werden und Unternehmen auf neue Geschäftsanforderungen reagieren müssen, neue Technologieplattformen übernehmen oder Kosten optimieren wollen. 

Vorbereitung auf den Wandel 

Obwohl Kubernetes neue technische Herausforderungen mit sich bringt, überwiegen die Vorteile. Betriebs- und Infrastrukturverantwortliche sind es ohnehin gewohnt, neue Tools in den sich ständig erweiternden Tech-Stack zu integrieren. Kernprinzipien, wie die Risikominderung durch moderne Datensicherung, erfüllen dabei nach wie vor ihren Zweck.

Sobald diese Fähigkeiten erlernt sind, können die Betriebsgruppen beginnen, über den Tellerrand zu schauen und den Wert ihrer Daten durch Aktivitäten wie Testen und Optimieren zu ermessen und zu nutzen. Durch ein robustes Backup, das die App-Mobilität unterstützt, können Teams außerdem einen großen Beitrag zur Zukunftssicherheit von Anwendungen leisten, indem sie sicherstellen, dass die Dienste die nächste technische Änderungswelle leichter bewältigen können. Kubernetes ist somit zwar das aktuelle Tool, das die Entwicklungslandschaft verändert, aber es wird sicherlich nicht das letzte sein. Daher sollten Unternehmen keine Angst vor der Integration haben.
it&t business medien eU
Tel.: +43/1/369 80 67-0
office@ittbusiness.at