

.jpg)
Cybercrime-Vorfälle nehmen rasant zu, das zeigt ein Blick auf die jüngste Vergangenheit. Gerade Unternehmen geraten immer mehr ins Visier der immer professioneller agierenden Cyber-Kriminellen. Im Rahmen des aktuellen it&t business Roundtable diskutieren Experten die aktuelle Bedrohungslage und wie sich Unternehmen am besten schützen.
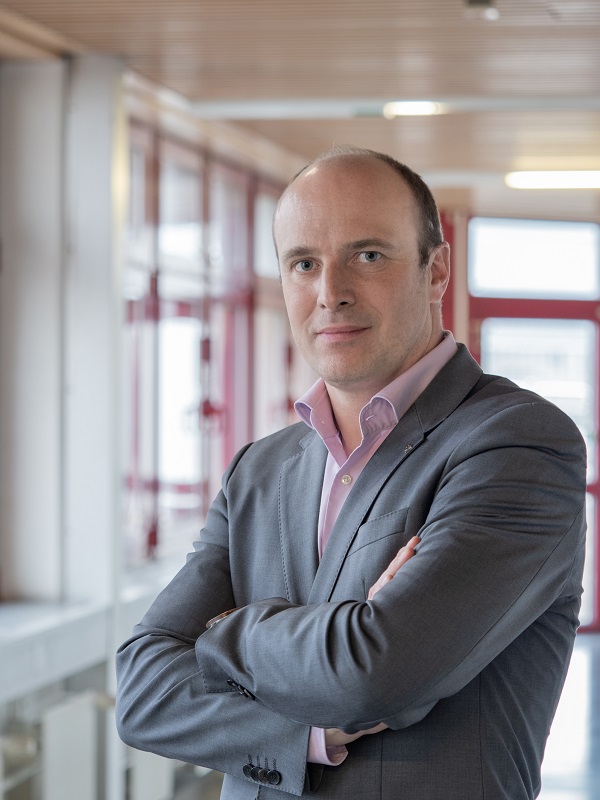 Foto: BKA
Erhard Friessnik, BKA: „Wir sehen, dass sich die klassische Kriminalität immer mehr in den digitalen Raum verlagert“
Anfang August war die IT-Beratungsfirma Accenture Opfer eines Cyberangriffs. Hacker waren via Ransomware erfolgreich und haben dabei Tausende Daten veröffentlicht. Der Angriff erfolgte via der Ransomware „LockBit“. Hinter „LockBit“ steht nach Einschätzung von IT-Sicherheitsexperten eine Gruppe im russischsprachigen Raum, die seit September 2019 aktiv ist. Seitdem hat sie weltweit Tausende Organisationen beeinträchtigt, wird geschätzt. Immer professionellere Ransomware Angriffe nehmen von Tag zu Tag zu. Im Juni war die heimische Molkerei Salzburg Milch Opfer einer Cyberattacke. Alle IT-Systeme, und damit Produktion und Versorgung, waren damit lahmgelegt. Acht Tage dauerte es, bis der geregelte „Normalbetrieb“ wieder möglich war. Auch Sattler, ein spezialisiertes Textilunternehmen aus Graz mit weltweit 650 Mitarbeitern, hat es im Juli getroffen, damit war weder die Produktion noch die Bearbeitung von Aufträgen oder die Abwicklung von Lieferungen möglich.
Der Mitte August publizierte Cybercrime Report des Bundeskriminalamts bringt ein alarmierendes Ergebnis: Demnach hat sich die Zahl der Cyber Security Attacken auf rund 36.000 Fälle im Jahr 2020 erhöht, das ist ein Plus von 26,3 Prozent gegenüber dem Vorjahr mit 28.500 Vorfällen.
„Wir sehen von 2019 auf 2020 und jetzt auf 2021 deutliche Steigerungen bei den Cyberangriffen. Hier hat sicher Corona auch etwas mitgeholfen. Eines der größten Probleme sind Ransomware Attacken, die uns schon seit 2016/17 auf Trab halten. Daher gibt es dafür bei uns eine eigene Ermittlertruppe, die ausschließlich dieses Thema behandelt“, betont Erhard Friessnik, Leiter des Cybercrime Competence Centers (C4) im Bundeskriminalamt (BKA). Das C4 ist für alle Cybercrime Ermittlungen sowie die elektronische Beweismittelsicherung zuständig. Es soll jetzt von 60 Mitarbeitern auf 120 Mitarbeiter massiv ausgebaut werden. „In den letzten Jahren haben wir bei Ransomware, bedingt auch durch die gute internationale Zusammenarbeit, sehr gute Ermittlererfolge verzeichnet. Allerdings sehen wir, dass gerade Ransomware ein sehr gutes Geschäftsmodell ist, das sowohl Privatpersonen und KMU als auch Großbetriebe trifft.“ Daneben gebe es aber auch andere Gefahren, so habe auch der Internetbetrug massiv zugenommen, „hier gibt es jedes Jahr deutliche Steigerungen. Corona war ein starker Antriebsfaktor, weil sich vieles ins Internet verlagert hat. Wir sehen, dass sich die klassische Kriminalität immer mehr in den digitalen Raum verlagert. Das Angriffspotential wird damit immer größer“, warnt Friessnik.
 Foto: Bacher
Nicolai Czink, Bacher Systems: „Durch das verteilte Arbeiten und die verteilte IT gibt es keinen Perimeter mehr, den man schützen könnte“
Viele Angriffspunkte
Gerade die Cloud Transformation eröffnet den Angreifern bei den Unternehmen eine deutlich höhere Angriffsfläche, betont Nicolai Czink, seit Februar Leiter Strategie und Transformation beim Systemintegrator Bacher Systems, der sich als Partner für sichere hybride Infrastruktur versteht. Von der Beratung über das Lösungsdesign bis hin zu Managed Services gibt es von Bacher ein umfassendes Angebot, fokussiert auf IT-Security, Cloud Services, Storage und Analytics. „Von unseren 100 Mitarbeitern ist derzeit ein Drittel mit dem Thema IT Security befasst, hier arbeiten wir auch mit den führenden Herstellern zusammen. Die größte Herausforderung im Moment ist sicher das Bewusstsein für IT-Security. Es geht darum, dreierlei Bewusstsein bei unseren Kunden zu schaffen: Besonders wichtig ist das Bewusstsein über die aktuelle Bedrohungslage. Es ist nicht die Frage, ob etwas passiert, sondern wann etwas passiert. Zweiter Punkt ist, dass tatsächlich die Menschen den Unterschied machen, sie werden in den meisten Fällen als bevorzugte Schwachstelle ausgenutzt. Ich kann eine Eingangstüre mit 27 Schlössern haben, aber wenn ich vergesse eines zuzusperren, hilft mir das nichts. Hier soll die Technologie ansetzen und die Nutzer unterstützen!“, bringt Czink ein sehr anschauliches Beispiel. „Das Dritte ist das Bewusstsein, das sich die Angreifer ständig weiterentwickeln. Wir leben in einer agilen Welt. Daher muss sich auch die Abwehr weiterentwickeln. Deshalb kann man bei IT-Security nicht sagen: ‚Ich bin fertig‘ – Die Angreifer sind sehr agil unterwegs, insofern muss die Abwehr auch agil sein“.
Die Corona-Krise hat zwei Effekte verstärkt, die Cybercrime begünstigt haben: Der eine Faktor ist das verteilte Arbeiten, natürlich auch das Arbeiten im Homeoffice. Es sind aber nicht nur die Mitarbeiter verteilt, es ist auch die IT immer mehr verteilt. Früher waren die Daten im Datacenter, da konnte man einen Zaun herumbauen. Das geht jetzt nicht mehr, weil Haus und Garten nicht mehr existieren. Anders gesagt: Durch das verteilte Arbeiten und die verteilte IT – Stichwort Cloud und Multi-Cloud – gibt es keinen Perimeter mehr, den man schützen könnte. Die neuen Perimeter sind die Identität der Nutzer und die Identität von Services, die miteinander sprechen“, stellt Czink fest. „Man muss daher verschiedenste Dienste auf verteilten Infrastrukturen absichern können. Glücklicherweise helfen uns dabei aber die immer besseren Cloudtechnologien und Algorithmen, die auf Künstlicher Intelligenz aufbauen“, so Czink.
Das Beispiel mit der Türe greift Michael Unterschweiger, Regional Sales Director beim Security Hersteller Trend Micro für Österreich und die Schweiz, gleich auf: „Die Türe müssen wir abschließen, aber trotzdem müssen wir davon ausgehen, dass die Türe wie im realen Leben, so auch im Online-Leben, aufgemacht werden kann. Wir sehen, dass Protection alleine nicht mehr reicht, sondern müssen davon ausgehen, dass etwas passiert.“ Die Frage, die man sich stellen muss ist laut Unterschweiger: „Wie reagiere ich darauf? Wie gut bin ich im Nachverfolgen eines Angriffs aufgestellt. Man spricht heute von Detection und Response – das ist ein großes Thema bei allen Security Herstellern. Zusammenfassend kann ich sagen: die Zeit, wo es rein um Protection ging, die ist schon eine Weile abgelaufen.“ Der Trend Micro Experte geht auch auf die aktuelle Lage ein: „Im letzten Jahr haben wir weltweit 65 Milliarden Angriffe gehabt. Die Protection ist zwar bei 99,9 Prozent – damit bleiben trotzdem 65 Mio. Angriffe, die erfolgreich waren.“
Er stimmt auch Nicolai Czink zu: „Man muss sich darauf einstellen, dass irgendwann etwas passiert. Wichtig ist ein Notfallplan und wie man mit einem Vorfall in der Praxis umgeht. Drittens ist es gut, einen Partner wie etwa Bacher Systems an der Hand zu haben, der einen im Fall des Falles unterstützt. Wir sehen bei vielen Kunden aktuell einen Mangel an Ressourcen. Viele Unternehmen haben die dafür notwendigen Mitarbeiter gar nicht zur Verfügung. Das trifft auch uns als Security Anbieter: Wenn wir neue Leute suchen, ist das sehr schwierig.“ Aber auch der technologische Umbau fordert die Unternehmen, unterstreicht Unterschweiger: „Die ganze Transformation in Richtung Cloud oder hybride Welt bringt neue Challenges mit sich. Wir sehen auch einen großen Bedarf nach Konsolidierung, das ist ja übrigens auch eines der Top-Drei-Thema von Gartner: Nach dem Pflaster-Prinzip haben viele Unternehmen für jedes Problem eine Security Lösung gewählt – und jetzt haben sie viele Lösungen unterschiedlichster Hersteller im Haus.“ Ein großes Thema sei zudem der Faktor Mensch und die Awareness bei den Mitarbeitern, meint auch Unterschweiger, das hätten die Cyberkriminellen geschickt ausgenützt: „Da kamen E-Mails zum Thema Impfung oder Corona-Test, da ist dann ein Klick sehr schnell gemacht.“
Erstaunlich sei, dass bei vielen Unternehmen erst etwas passieren muss, damit sie tatsächlich gezielt mehr Vorsorge gegen Cyberattacken treffen. „Ich vergleiche das gerne mit der Haushalts- oder Gebäudeversicherung. Man weiß zwar schon lange, dass man sie erhöhen müsste, aber erst muss ein Sturm oder Wasserschaden auftreten – dann würden die Unternehmen erst reagieren“, so Unterschweiger.
 Foto: Fortinet
Markus Hirsch, Fortinet: „Der Digitalisierungszug ist in Österreich gerade erst richtig losgefahren – beschleunigt aber jetzt ungemein, damit steigt auch die Gefahr“
Cyberkriminelle nützten Corona
Markus Hirsch, Manager Systems Engineering Austria bei Fortinet, sieht den enormen Anstieg bei den Cyber-Angriffen vor allem der Krise geschuldet: „Corona hat vor allem durch den Schub an Digitalisierung für die Damen und Herren mit den dunklen Hüten extrem viele Möglichkeiten gebracht, weil viele Leute praktisch auf die Eisfläche hinausgerutscht sind und noch nicht wissen, wie sie sich da bewegen können und wie sie sich zurechtfinden.“ Gut sei in dem Zusammenhang die Investitionsprämie gewesen, meint Hirsch: „Diese Maßnahme hat Investitionen in Digitalisierung und auch IT-Security, die sonst nicht oder erst später stattgefunden hätten, tatsächlich verstärkt und beschleunigt. Das ist gut, aber sehr oft sind das leider nur punktuelle Ansätze, weil Unternehmen jetzt einen neuen Webshop haben oder tatsächlich jetzt online verkaufen, wo Kundendaten und Kreditkarten im Spiel sind. Aber die Unternehmen haben sich durch die Eile nicht in der Tiefe mit dem Thema IT-Security befasst. Der Digitalisierungszug ist in Österreich gerade erst richtig losgefahren – beschleunigt aber jetzt ungemein, damit steigt auch die Gefahr. Die Chancen stehen für Cyber-Angreifer gut, Ansatzpunkte zu finden.“
Hirsch ortet auch eher eine ablehnende Haltung gegenüber dem Security Thema: „Security war früher und ist auch heute noch in vielen Bereichen ein Produktivitätsverhinderer. Wenn ich öfter mein Passwort eingeben muss, ist für mich aus Benutzersicht etwas falsch gelaufen. Dann passiert folgendes: Wenn es zu unkomfortabel wird, suchen sich die User ihre Wege und sind dabei sehr findig. Wir dürfen nicht vergessen: Die Benutzer wollen ihre Arbeit machen und wollen nicht durch die Security gestoppt werden. Das heißt, wir müssen Security und Komfort zusammenbringen – und dazu bedarf es der verschiedenen Systemhäuser. Denn den Unternehmen, bis in den gehobenen Mittelstand hinauf, fehlen die Mitarbeiter mit dafür notwendigem Security-Know how.“
Wenn allerdings Vorfälle passiert sind, dann läutet oft bei Attingo das Telefon, weiß Geschäftsführer Markus Häfele zu berichten. Und das Telefon hat 2020 und auch heuer öfter geläutet, wie er bestätigt: „Wir haben in den letzten eineinhalb Jahren definitiv einen Wandel erlebt. Wir sind die Feuerwehr und kommen tatsächlich dann zum Zug, wenn schon etwas passiert ist und der Hut wirklich brennt.“ Gerade durch die Arbeit im Homeoffice kam es vermehrt zu Datenverlusten, denn Daten wurden oftmals nicht mehr zentral am Server gespeichert, sondern nur noch auf den Heim-PCs bzw. absturzgefährdeten externen Festplatten – gänzlich ohne Backup. Das zweite große Thema sei Ransomware gewesen, sagt Häfele und setzt hinzu: „Ransomware Angriffe werden immer professioneller. Das sind wirklich inzwischen eigene Unternehmen, die sogar Callcenter zur Betreuung der Opfer betreiben. Es ist tatsächlich nur eine Frage der Zeit, wann etwas passiert und nicht mehr ob es einen treffen wird. Hier gilt es, sich darauf vorzubereiten, dass man sich eine Sicherungsstrategie zurechtlegt und vielleicht einmal probt, wie man ein Backup zurückspielt und wieder in die Produktion gehen kann.“
Dass es tatsächlich jeder Unternehmensgröße passieren kann, zeigt auch das Klientel von Attingo Datenrettung, wie Markus Häfele betont: „Das Kundenspektrum ist bunt gemischt, angefangen von der Privatperson, über Klein- und Mittelbetriebe bis hinauf in den öffentlichen Bereich, wo Ransomware-Attacken oft der Grund sind. Inzwischen wird von den Ransomware-Angreifern schon sehr genau auf die zahlungskräftigsten Opfer abgezielt.“ Wenn das Attingo-Team zu Hilfe gerufen wird, „dann sind die Erfolgschancen bei Ransomware ungefähr 50 zu 50. In den meisten Fällen geht der Weg über die meist gelöschten Backups. Bei den Produktivsystemen schaut es in der Regel inzwischen schlechter aus, weil hier eine vollständige Verschlüsselung aller relevanten Daten durchgeführt wird. Da ist eine AES-256-Verschlüsselung inzwischen Standard geworden. Es gibt jetzt noch Einzelszenarien bei virtuellen Maschinen oder Datenbanken, die wirklich große Files sind, wo nur der Anfang und das Ende verschlüsselt werden. Da gibt es dann noch Möglichkeiten, wo man etwas tun kann“, erklärt Datenretter Markus Häfele.
 Foto: Trend Micro
Michael Unterschweiger: Trend Micro: „Bei Supply Chain Attacken wird das schwächste Glied herausgesucht, um über kleinere Unternehmen an größere oder mehrere Unternehmen heranzukommen“
Cybervorfälle anzeigen
In jedem Falle sollte man eine Anzeige machen, wenn das Unternehmen Opfer einer Cyberattacke wird. Das ist meist auch aus datenschutzrechtlichen Gründen ohnehin sogar eine Verpflichtung, hakt Erhard Friessnik gleich ein: „Leider haben wir bei Cybercrime Delikten noch sehr geringe Strafausmaße. Bei Verschlüsselungsdelikten sind das meist nur sechs Monate.“ Je mehr Vorfälle gemeldet werden und höhere Schadenssummen entstehen, desto mehr Möglichkeiten haben die Staatsanwälte, und desto mehr steigen die Chancen auf höhere Strafen für die Cyberkriminellen. Friessnik unterstreicht: „Security beginnt nicht bei der technischen Maßnahme, bei einer Firewall oder Antivirenprogrammen, sondern beginnt schon bei der Firmenkultur, wie Mitarbeiter trainiert sind und wie sie auch mit Daten und Passwörtern umgehen. Vielfach kommt es auf die Sensibilität des Users an.“ Dann könnte der Fake-President-Trick bzw. CEO Fraud, wo sich Betrüger in oftmals sehr gut gefälschten mails als Chef deklarieren, um etwa Überweisungen oder Übermittlung von Dokumenten anzuordnen, auch kaum Erfolg haben.
„CEO Fraud und Online-Betrug haben durch Corona bzw. die Homeoffice-Situation sicher noch einmal zugenommen, weil einfach die Nähe zum Chef und zu anderen Mitarbeitern gefehlt hat“, schließt sich Michael Unterschweiger an und betont: „Die Schwachstellen sind immer noch da, aber es gibt Software Lösungen, die beim Erkennen von Fake-Mails helfen können. Wichtig ist tatsächlich die Firmenkultur und Schulung der Mitarbeiter. Da könnte sehr viel verhindert werden.“ Die Bewusstseinsbildung kann schon sehr früh beginnen, hier ist Trend Micro selbst aktiv, wie Unterschweiger erklärt: „Wir gehen in die Schulen und versuchen, das Thema Cybersecurity den Kindern und Jugendlichen spannend näherzubringen, aber auch schon ganz konkret zu schulen, d.h. z.B. rund um das Thema Passwort und Verhalten im Netz.“
Durch die globale Vernetzung werde auch im Supply Chain Prozess von den Angreifern gezielt nach Einfallstoren gesucht, nennt er ein weiteres Beispiel: „Das schwächste Glied wird hier herausgesucht, um dann über diese meist kleineren Unternehmen an größere oder mehrere Unternehmen heranzukommen. Da gab es auch heuer bereits einige Beispiele für erfolgreiche Supply Chain Attacken.
Auch Markus Hirsch sieht durch die Corona-bedingte Umstellung viele Security-Lücken, die entstanden sind. Er empfiehlt dringend, die Hausaufgaben bei den Schutzmaßnahmen zu machen: „In vielen Unternehmen sind Schwachstellen da. Ein erster wichtiger Schritt ist hier sicher einmal die Netzwerksegmentierung und klare User-Reglementierung, wer wo wie Zugriff hat.“ In fast allen Unternehmensgrößen finde man leider plakative Beispiele, wo es hier mangle, so Hirsch. Wichtig sei, das Thema Vorbereitung und Prävention für Security Vorfälle nicht zu vernachlässigen, rät der Security Experte: „Das Notfallhandbuch bzw. den Notfallplan sollte man fix und fertig in der Lade haben.“ Gut sei es natürlich auch, Vorfälle vorab reell oder am Reißbrett „durchzuprobieren“ bzw. zu simulieren, „denn in der Stress-Situation wird das Team versagen, wenn es nicht vorher schon einen Plan und die Erfahrung hat. Auch beim Führerschein sind ja Fahrtechnik-Kurse mitverankert, damit Fahranfänger für die Praxis gerüstet sind. Genau das sollten IT- und Security-Mitarbeiter in den Unternehmen auch machen.“
Hirsch fügt hinzu: „Ich glaube, es ist ganz wichtig, die Jugend für das Thema IT-Security zu begeistern. Nicht nur um Awareness zu schaffen, sondern wir alle aus der Branche suchen auch Mitarbeiter.“ Hirsch spricht damit ein großes Problem an: „Der Fachkräftemangel ist gerade im IT-Security Bereich ganz stark spürbar. Ich habe aktuell drei Headcounts offen und weiß nicht, wo ich die Leute herbekommen soll.“
 Foto: Attingo
Markus Häfele, Attingo Datenrettung: „Im KMU Bereich sehen wir, dass Systeme oft frei zugänglich im Internet hängen, die dort rein gar nichts verloren haben“
Prozesse, Technologie und Mitarbeiter
Nicolai Czink geht nochmals auf die aktuelle Situation ein: „In vielen Unternehmen gibt es noch grundlegende Herausforderungen bei IT-Security, die einerseits auf das Training der Mitarbeiter, aber andererseits auf die Technik zurückzuführen sind. Ein Problem ist oft, dass Unternehmen versuchen, Security ohne ausreichend konkrete Ziele einzuführen. Besser ist es, sich im Zuge einer IT-Security-Strategie zu überlegen: Was soll mit welchem Schutz ausgestattet werden? Kundendaten etwa sind echte Kronjuwelen. Wenn sie verloren gehen, bekommt man auch rechtliche Probleme“ Wichtig sei, die Mitarbeiter in ihrer Arbeit nicht zu sehr zu behindern und ihnen zu vermitteln, warum welche Schutzmaßnahmen für bestimmte Daten und Applikationen gesetzt werden. „Dann wird das Verständnis und das Mitmachen der Mitarbeiter gestärkt bzw. wachsen“, sagt Czink und setzt hinzu: „Trotzdem ist das ständige Training wichtig, es gibt etwa schon sehr gute Phishing Trainings. Außerdem muss man stetig vermitteln: Da draußen lauert ständig jemand. Wir brauchen auch einfach mehr Visibilität in den Unternehmen. Denn erst dann entsteht das Bewusstsein, dass man mehr für IT-Security tun muss. Wichtig ist es auch, einen Angriff möglichst frühzeitig zu erkennen. Dabei ist die Vorbereitung entscheidend – und zwar Ende-zu-Ende im Dreiklang Prozess, Mensch und Technologie, aufbauend auf einem agilen Ansatz.“
Natürlich sollte man auch dafür gerüstet sein, wenn etwas passiert. Hier sind Unternehmen wie Attingo auf die Datenrettung und -wiederbeschaffung konzentriert. Geschäftsführer Markus Häfele glaubt allerdings, dass viele Vorfälle vermeidbar wären: „Im KMU Bereich sehen wir aus den Vorfällen, dass oft Systeme einfach frei zugänglich im Internet hängen, die dort rein gar nichts verloren haben. Da könnte man mit Bewusstseinsbildung auf Security by Design setzen. Eine NAS etwa muss nicht zwangsweise direkt aus dem Internet zugreifbar sein.“ Wichtig sei, mehr Zeit in die Vorsorge zu stecken, rät Häfele: „Das Zurückspielen von Sicherungen und Backups gehört definitiv erprobt – da sehen wir leider in vielen Fällen, dass die interne IT planlos dasteht. Und wenn man über ein Backup verfügt, sollte man damit keinesfalls das Originalsystem und die originalen Datenträger überschreiben, sondern den Produktiv-Server mit neuen Festplatten ausstatten und erst dorthin das Backup überspielen.“
Wenn etwas passiert, „sind Incident Response Pläne sicher ganz entscheidend“, unterstreicht nochmals Erhard Friessnik, „Man sollte auch nicht vergessen, diese Notfallpläne regelmäßig zu kontrollieren und upzudaten. Für uns als Ermittlungsbehörde ist natürlich auch die digitale Beweismittelsicherung von großer Bedeutung. Man sollte aber auch im eigenen Interesse den Vorfall möglichst genau dokumentieren, was wiederum Hinweise beinhaltet, die es dann erleichtern, den Täter zu finden. Je mehr an Einblick wir vom infizierten Unternehmen erhalten – Stichwort Ransomware – desto besser können wir auch unterstützen.“
Der Cyber Security-Roundtable zum Nachsehen.
Das Cybercrime Competence Center (C4) ist die nationale Koordinierungsstelle zur Bekämpfung der Cyberkriminalität. Das C4 betreibt auch eine Meldestelle, an die man sich im Fall eines Verdachts auf Internetkriminalität oder für Hilfe oder Informationen wenden kann. Cybercrime-Vorfälle sollten unbedingt hier gemeldet werden: against-cybercrime@bmi.gv.at. Die Anzeige eines Vorfalls kann in jeder Polizeidienststelle erfolgen.